Domain isoniazid.de kaufen?
Wir ziehen mit dem Projekt
isoniazid.de um.
Sind Sie am Kauf der Domain
isoniazid.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain isoniazid.de kaufen?
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **


Ähnliche Suchbegriffe für Iptables
Top-Angebote
Produkte zum Begriff Iptables:
-
Dialektisch-Behaviorale Therapie (DBT) zur Behandlung der Borderline-Persönlichkeitsstörung, Fachbücher von Hans Gunia, Christian StiglmayrDie dialektisch-behaviorale Therapie (DBT) von Marsha Linehan ist ein evidenzbasiertes Therapieprogramm zur Behandlung von Patienten mit einer Borderline-Persönlichkeitsstörung (BPS). Wesentliches Behandlungsziel der DBT ist der Aufbau bzw. die Verbesserung von funktionalen Strategien zur Emotionsregulation. Das vorliegende Therapiemanual beschreibt erstmals ausführlich das konkrete therapeutische Vorgehen innerhalb der ambulanten DBT. Das Buch liefert zunächst eine Beschreibung des Störungsbildes, informiert über diagnostische Verfahren und erläutert die Entstehung der Störung. Anschliessend wird anhand zahlreicher Beispieldialoge das therapeutische Vorgehen in den einzelnen Sitzungen detailliert beschrieben. Dabei werden die zur Anwendung kommenden DBT-Strategien jeweils gekennzeichnet, was die Umsetzung des Vorgehens in der therapeutischen Praxis deutlich erleichtert.49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
-
Wie bestimmt man die richtige Dosierung für ein Medikament? Wie beeinflusst die Dosierung die Wirksamkeit einer Behandlung?
Die richtige Dosierung für ein Medikament wird basierend auf verschiedenen Faktoren wie dem Gewicht des Patienten, dem Schweregrad der Erkrankung und der individuellen Verträglichkeit festgelegt. Eine zu niedrige Dosierung kann zu einer unzureichenden Wirksamkeit der Behandlung führen, während eine zu hohe Dosierung zu Nebenwirkungen oder sogar einer Überdosierung führen kann, die die Gesundheit des Patienten gefährdet. Eine genaue Dosierung ist daher entscheidend für den Erfolg und die Sicherheit einer medikamentösen Behandlung. **
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **
Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
Top-Angebote
Produkte zum Begriff Iptables:
-
Krank durch Langeweile? Symptome, Therapie und Prävention bei einem Boreout, Ratgeber von Melina ZernigLangeweile macht krank. Der sogenannte Boreout ist eine psychische Berufskrankheit, die schwere Folgen für Unternehmen und betroffene Mitarbeiter hat. Doch bisher ist er kaum bekannt und wird häufig mit dem in den Medien präsenteren Burnout verwechselt. Beim Boreout entsteht aus einer langfristigen Unterforderung ein Syndrom aus Langeweile, Desinteresse und Gefühl der Sinnlosigkeit. Es gibt jedoch Mittel und Wege, um dieser Erkrankung vorzubeugen. Die Autorin Melina Zernig beschreibt in ihrer Publikation deshalb nicht nur die Erscheinungsformen, sondern auch Ansätze für die Prävention im Unternehmen. Sie erklärt, wie man einen Boreout bei sich selbst oder seinen Mitarbeitern erkennt und wie man ihn heilt. Denn dazu ist es in erster Linie notwendig, dass Betroffene ihre eigene Verantwortung wahrnehmen. Das Buch richtet sich an Arbeitgeber und Arbeitnehmer, die sich über die Prävention eines Boreouts und den Umgang mit der Erkrankung informieren möchten. Aus dem Inhalt: Boreout, Burnout, Berufskrankheit, Prävention, Mitarbeitergesundheit.42,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erfassung von Psychotherapie-Nebenwirkungen, FachbücherSeit den Anfängen der Psychotherapie haben deren Nebenwirkungen und negative Effekte immer wieder Eingang in den wissenschaftlichen Diskurs gefunden. Dennoch ist eine systematische Forschung und eine Berücksichtigung dieses Themas in der klinischen Praxis oder Therapeutenausbildung weiterhin unzureichend. So gehört es immer noch nicht zum Standard, dass in Therapiestudien auch systematisch Nebenwirkungen untersucht oder dass in der Ausbildung von Psychotherapeuten Seminare über Nebenwirkungen durchgeführt werden. Ein besonderes Hindernis für eine konsistente Forschung und auch Berücksichtigung des Themas in der klinischen Praxis ist der Mangel an allgemein akzeptierten und evaluierten Messinstrumenten. Der vorliegende Band soll Psychotherapieforschern wie -anwendern nützliches Handwerkszeug zur Erfassung von Nebenwirkungen zur Verfügung stellen. Neben der theoretischen, methodischen und praktischen Einordnung der einzelnen Messinstrumente wird der Frage der Klassifikation und Definition von Nebenwirkungen nachgegangen. Die Notwendigkeit, die Thematik auch in der Ausbildung zu berücksichtigen und die Frage der Aufklärung sind weitere Themen dieses Buches.29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
-
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **
-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
Ähnliche Suchbegriffe für Iptables
-
Dialektisch-Behaviorale Therapie (DBT) zur Behandlung der Borderline-Persönlichkeitsstörung, Fachbücher von Hans Gunia, Christian StiglmayrDie dialektisch-behaviorale Therapie (DBT) von Marsha Linehan ist ein evidenzbasiertes Therapieprogramm zur Behandlung von Patienten mit einer Borderline-Persönlichkeitsstörung (BPS). Wesentliches Behandlungsziel der DBT ist der Aufbau bzw. die Verbesserung von funktionalen Strategien zur Emotionsregulation. Das vorliegende Therapiemanual beschreibt erstmals ausführlich das konkrete therapeutische Vorgehen innerhalb der ambulanten DBT. Das Buch liefert zunächst eine Beschreibung des Störungsbildes, informiert über diagnostische Verfahren und erläutert die Entstehung der Störung. Anschliessend wird anhand zahlreicher Beispieldialoge das therapeutische Vorgehen in den einzelnen Sitzungen detailliert beschrieben. Dabei werden die zur Anwendung kommenden DBT-Strategien jeweils gekennzeichnet, was die Umsetzung des Vorgehens in der therapeutischen Praxis deutlich erleichtert.49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
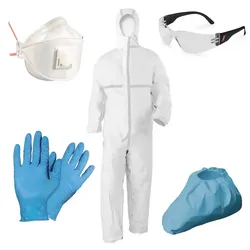
Infektions Schutzset "Prävention Plus"Infektions Schutzset „Prävention Plus“ Lieferumfang 1 Ganzkörper Einweg-Schutzanzug – PSA Cat. III – Typenklasse 5/6 – antistatisch nach EN 1149-1 1 Atemschutzmaske der Schutzklasse FFP2 – mit Ausatemventil – auch für industrielle Anwendungen geeignet 2 Paar Nitril-Einweghandschuhe – Cat. III – geprüft nach EN 374-1, EN 374-2, EN 420 und EN 455 – AQL 1,5 – puderfrei, latexfrei 1 Paar PE-Überschuhe – flüssigkeitsdicht – aus stabiler PE-Folie 1 Schutzbrille "Basic", klar Spezifikationen Einweganzug Die gelieferten Einweg-Chemikalienschutzanzüge gehören der höchsten Gefahrenkategorie III an. Somit ist diese PSA für Bereiche und Arbeiten entwickelt, bei denen sie gegen tödliche Gefahren oder ernste irreversible Gesundheitsschäden schützen soll. Alle Anzüge verfügen hierbei über einen abgedeckten Frontreißverschluss, eine eng abschließende Kapuze, sowie elastische Bündchen an den Ärmeln, den Beinen und dem Gesicht. Zertifiziert sind die Anzüge mit den Typenklassen 5/6: Die Typenklasse 5 behandelt partikeldichte Schutzanzüge gemäß der ISO 13982-1. Hier schützt der Anzug den Träger vor kleinen Partikeln, sowie Aerosole fester Chemikalien. Hierbei müssen die Overalls widerstandfähige Eigenschaften gegenüber der Penetration von Schwebstaub bieten. Die Typenklasse 6 behandelt die Sprühdichtigkeit der Anzüge für Arbeiten mit eher geringen Risiken. So bieten die Overalls eingeschränkten Schutz gegen flüssige Aerosole, Sprays oder leichte Chemikalienspritzer. Spezifikationen Atemschutzmaske Die Atemschutzmasken des Infektions-Schutzsets sind mit der Filter-Schutzklasse FFP2 zertifiziert, welche die mittlere Klasse der regulären Atemschutzmasken bietet. Diese bietet umfassenden Schutz vor gesundheitsschädlichen und giftigen Stäuben, sowie vor Aerosolen und Rauch. Zusätzlich sind sie auch für den Umgang mit Krankheitserregern wie z.B. Bakterien, Viren und Pilzsporen zu empfehlen. Mit der Filterklasse FFP2 filtern die Masken gemäß der EN 149 94% der schädlichen Stoffe heraus, wobei die normal zulässigen Grenzwerte nicht höher als 10-fach überschritten werden dürfen. Die gelieferten Atemschutzmasken verfügen über Ausatemventile, welche einen Hitzestau im Inneren der Maske deutlich mindern und gleichzeitig für einen spürbar geringeren Ausatemwiderstand sorgen. Dank ihrer elastischen Bebänderung sitzen sie gleichzeitig sicher am Kopf. Spezifikationen Einweghandschuhe Die gelieferten Einweg-Chemieschutzhandschuhe sind, wie die Schutzanzüge, der höchsten Gefahrenkategorie III zugeordnet. Dabei bieten sie gemäß der EN 374-1 und EN 371-2 Schutz gegen gefährliche Chemikalien und Mikroorganismen. Die EN 420 regelt gleichzeitig die allgemeinen Anforderungen für Schutzhandschuhe. Zusätzlich sind sie noch mit der EN 455 zertifiziert, womit sie für medizinische Anwendungen zugelassen sind. Zum Schutz der Patienten werden die Handschuhe puderfrei geliefert. Zudem sind sie latexfrei, wodurch sie auch von Trägern mit einer Latexallergie verwendet werden können. Für einen optimalen Schutz empfiehlt es sich, beide Paar übereinander zu tragen. Spezifikationen Überschuhe Die gelieferten Überschuhe bieten umfassenden Schutz für Ihre Arbeitsschuhe. Das Obermaterial ist dabei aus einer robusten PE-Folie gefertigt, welche flüssigkeitsdicht ausgerüstet ist. Dank eines elastischen Gummizugs an der Oberseite sitzen die Überschuhe sicher an Ihren regulären Schuhen. Sonstige Eigenschaften Bitte beachten Sie, dass die Obere Abbildung in ihrer Produktauswahl beispielhaft ist. Die Sets werden aus Beständen verschiedener Marken zusammengefügt, wobei die Schutzwirkung der verwendeten Artikel stets gleichbleibt. Die Größen der Einweg-Schutzanzüge kann die Größen L, XL oder XXL umfassen. Gerne stellen wir Ihnen auch nach Wunsch ein individuelles Infektions-Schutzset zusammen. Fragen Sie gerne über unser Kontaktformular an.31,39 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
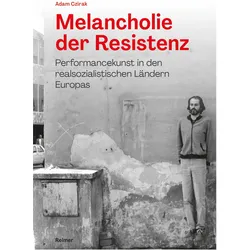
Melancholie der Resistenz, Fachbücher von Adam CzirakDas Fachbuch "Melancholie der Resistenz" von Adam Czirak beleuchtet die Entwicklung eines verbotenen Kunstgenres im europäischen Ostblock während des Kalten Krieges. Es untersucht, wie künstlerische Aktionen, die oft nur einem kleinen Publikum zugänglich waren, als Mittel zur Kritik an den ideologischen Normalitäten des Staatssozialismus dienten. Durch die Auseinandersetzung mit Themen wie Selbstbespiegelung und Selbstverletzung wird die Rolle der Performancekunst hinter dem Eisernen Vorhang eindrucksvoll dargestellt. Czirak analysiert, wie Künstlerinnen und Künstler durch melancholische Rückzüge aus dem Alltag die kulturpolitische Zensur umgingen und ihre Botschaften auf subtile Weise kommunizierten. Dieses Buch bietet einen tiefen Einblick in die Widerstandskraft der Kunst und deren Fähigkeit, gesellschaftliche Normen in Frage zu stellen.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie bestimmt man die richtige Dosierung für ein Medikament? Wie beeinflusst die Dosierung die Wirksamkeit einer Behandlung?
Die richtige Dosierung für ein Medikament wird basierend auf verschiedenen Faktoren wie dem Gewicht des Patienten, dem Schweregrad der Erkrankung und der individuellen Verträglichkeit festgelegt. Eine zu niedrige Dosierung kann zu einer unzureichenden Wirksamkeit der Behandlung führen, während eine zu hohe Dosierung zu Nebenwirkungen oder sogar einer Überdosierung führen kann, die die Gesundheit des Patienten gefährdet. Eine genaue Dosierung ist daher entscheidend für den Erfolg und die Sicherheit einer medikamentösen Behandlung. **
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
-
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **
-
Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.